
场景安全
公共 Wi-Fi 的 7 个风险与对应做法
← 返回博客
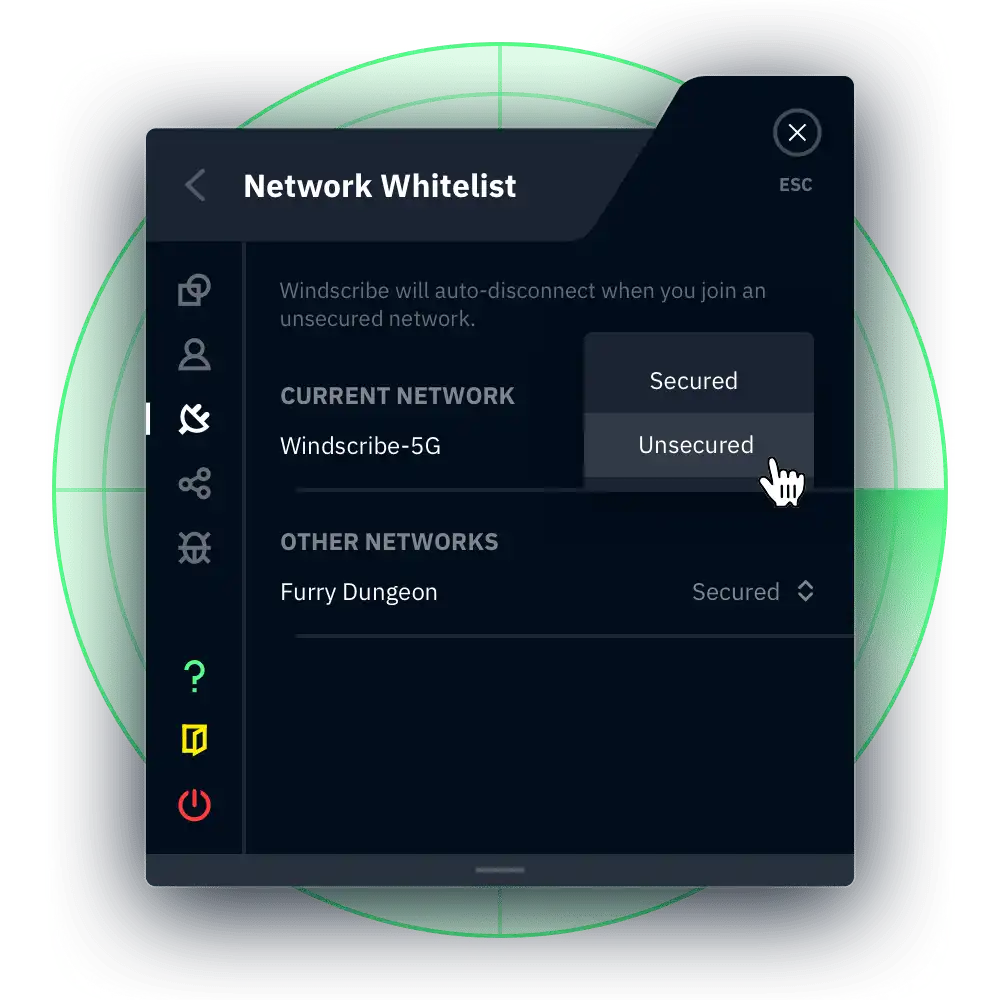
免费热点的成本,往往不是钱。
一、同网段嗅探
未加密的热点里,同一网段的人有机会看到明文流量。做法:所有连接走加密隧道,尤其别在没加密的网络里登录账号。
二、仿冒热点
名字相似的假热点专门等人连上来。做法:向店员确认名称,关掉自动连接,重要操作改用手机流量。
三、认证页被替换
强制门户的认证页可以被换成钓鱼页。做法:看一眼地址栏域名,别在任何认证页里输入账号密码。
四、解析结果被改写
DNS 被指向广告页或钓鱼站点。做法:让解析请求走加密通道,不要用网络自动分配的解析器。
五、设备被长期关联
网卡的硬件地址是固定的,几次到访就能被串成一条时间线。做法:开启每次连接随机化硬件地址。
六、文件共享暴露
公共网络本应被识别为公用网络,如果误设为专用就会开放共享。做法:确认网络类型,关闭文件夹与打印机共享。
七、断线瞬间泄漏
隧道意外中断的几秒里,流量会回到未加密状态。做法:打开断网保护,让它在断线时直接切断流量。
连公共网络前的三个动作
- 向店员确认热点名称
- 开启加密连接与断网保护
- 关闭文件共享与自动连接
相关阅读
继续了解更多
与本文主题相关的文章与功能页面。